Transformasi digital kesehatan telah menjadikan data sebagai aset penting dalam pelayanan pasien, operasional rumah sakit, pembiayaan, pelaporan, penelitian, dan pengambilan keputusan. Rekam Medis Elektronik, layanan Jaminan Kesehatan Nasional, integrasi SATUSEHAT, sistem laboratorium dan radiologi, perangkat medis terkoneksi, serta berbagai aplikasi klinis menghasilkan dan mempertukarkan data kesehatan dalam jumlah yang semakin besar.
Meningkatnya ketergantungan terhadap data dan sistem digital perlu diimbangi dengan pengelolaan keamanan data yang terstruktur. Gangguan terhadap kerahasiaan, integritas, atau ketersediaan data tidak hanya menimbulkan risiko kebocoran informasi, tetapi juga dapat menghambat pelayanan, memengaruhi ketepatan pengambilan keputusan klinis, dan berdampak terhadap keselamatan pasien.
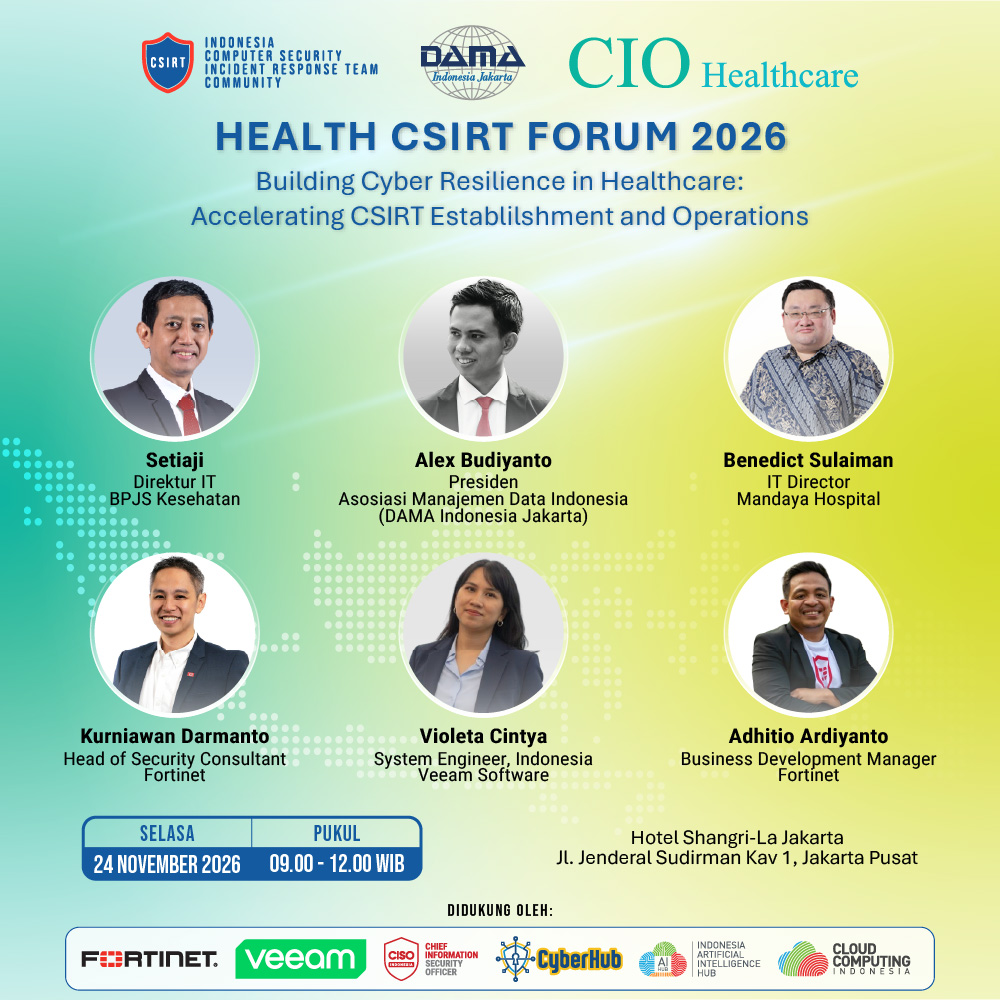
Untuk memperkuat kesiapan organisasi dalam menghadapi risiko tersebut, Asosiasi Manajemen Data Indonesia (DAMA Indonesia Jakarta) menyelenggarakan Health CSIRT Forum 2026 dengan tema “Building Cyber Resilience in Healthcare: Accelerating CSIRT Establishment and Operations.”
Menghubungkan Data Management dengan Ketahanan Siber
Dalam kerangka Data Management, Data Security merupakan salah satu kapabilitas penting untuk memastikan data dikelola dan dilindungi secara tepat sepanjang siklus hidupnya. Data Security mencakup kebijakan, standar, proses, peran, dan kontrol untuk menjaga kerahasiaan, integritas, serta ketersediaan data.
Data Security tidak hanya berkaitan dengan penerapan perangkat keamanan. Data Security juga mencakup tata kelola, akuntabilitas, klasifikasi data, pengelolaan identitas dan akses, pelindungan privasi, pencatatan aktivitas, pengendalian risiko, kepatuhan, serta kemampuan organisasi dalam merespons insiden.
Dalam konteks rumah sakit, pendekatan tersebut menjadi semakin penting karena data kesehatan memiliki tingkat sensitivitas yang tinggi dan digunakan dalam proses pelayanan yang kritis. Rumah sakit perlu memastikan bahwa data hanya dapat diakses oleh pihak yang berwenang, terlindungi dari perubahan yang tidak sah, tersedia ketika dibutuhkan, serta dapat dipulihkan ketika terjadi gangguan atau insiden.
Peran CSIRT dalam Data Security
Tim Tanggap Insiden Siber atau TTIS, yang juga dikenal sebagai Computer Security Incident Response Team atau CSIRT, merupakan salah satu kapabilitas operasional penting dalam penerapan Data Security. CSIRT membantu organisasi mempersiapkan, mendeteksi, menangani, mendokumentasikan, dan memulihkan layanan setelah terjadinya insiden keamanan siber.
CSIRT membantu organisasi dalam melaksanakan:
- Kesiapsiagaan menghadapi insiden keamanan siber;
- Pemantauan dan deteksi kejadian keamanan;
- Triase dan penilaian tingkat keparahan insiden;
- Eskalasi dan koordinasi lintas fungsi;
- Pembatasan dampak dan pengumpulan bukti;
- Respons dan pemulihan sistem maupun data;
- Dokumentasi dan pelaporan insiden; serta
- Pembelajaran pascainsiden untuk meningkatkan kebijakan, standar, kontrol, dan prosedur keamanan data.
Pembentukan CSIRT tidak menggantikan tanggung jawab Data Owner, Data Steward, pemilik proses bisnis, unit klinis, fungsi teknologi informasi, keamanan informasi, hukum, manajemen risiko, audit, dan pimpinan rumah sakit. Efektivitas CSIRT bergantung pada kejelasan mandat, akuntabilitas, kewenangan, prosedur kerja, jalur eskalasi, kompetensi personel, serta koordinasi lintas fungsi.
Tentang Health CSIRT Forum 2026
Health CSIRT Forum 2026 merupakan forum strategis untuk mendukung percepatan pembentukan, registrasi, dan penguatan kesiapan operasional CSIRT di lingkungan rumah sakit dan organisasi pelayanan kesehatan.
Forum ini membahas bagaimana rumah sakit dapat beralih dari pemenuhan administratif menuju kemampuan respons insiden yang nyata, terkoordinasi, terukur, dan berkelanjutan. Pembahasan akan menghubungkan aspek kepemimpinan, tata kelola Data Security, manajemen risiko, proses respons insiden, sumber daya manusia, kesinambungan layanan, pemulihan data, serta dukungan teknologi.
Melalui forum ini, peserta diharapkan memperoleh pemahaman yang lebih utuh mengenai hubungan antara Data Management, keamanan informasi, pelindungan data kesehatan, respons insiden, dan ketahanan operasional rumah sakit.
Topik Pembahasan
- Data Security sebagai bagian dari kerangka Data Management dan DAMA-DMBOK;
- Tata kelola, struktur, mandat, layanan, dan kewenangan CSIRT rumah sakit;
- Pembagian tanggung jawab antara Data Owner, Data Steward, pemilik proses, unit klinis, fungsi teknologi informasi, keamanan informasi, dan CSIRT;
- Identifikasi serta klasifikasi data kesehatan berdasarkan sensitivitas, tingkat kritikalitas, dan risiko;
- Pengelolaan identitas, autentikasi, otorisasi, dan kontrol akses data;
- Pelindungan Rekam Medis Elektronik, layanan JKN, SATUSEHAT, sistem laboratorium, radiologi, dan sistem kritis rumah sakit;
- Penanganan ransomware, kebocoran data, kompromi akun, dan gangguan sistem klinis;
- Penyusunan prosedur respons, mekanisme eskalasi, dan incident response playbook;
- Strategi pencadangan, pemulihan, dan kesinambungan ketersediaan data;
- Dokumentasi insiden, jejak audit, pelaporan, dan tindak lanjut perbaikan;
- Pengukuran efektivitas Data Security dan kemampuan respons insiden; serta
- Pemanfaatan teknologi untuk meningkatkan pelindungan dan ketahanan data kesehatan.
Membangun Ketahanan Data Kesehatan
Health CSIRT Forum 2026 diharapkan menjadi ruang kolaborasi untuk memperkuat hubungan antara Data Management, Data Security, dan Cyber Resilience di sektor kesehatan. CSIRT yang efektif tidak hanya membantu rumah sakit menangani insiden siber, tetapi juga mendukung pelindungan data, keandalan informasi, kesinambungan sistem, dan ketersediaan data pada saat dibutuhkan.
Penguatan CSIRT perlu menjadi bagian dari tata kelola data dan manajemen risiko organisasi. Dengan pendekatan tersebut, rumah sakit dapat meningkatkan kesiapan dalam melindungi data kesehatan sekaligus menjaga kesinambungan pelayanan kepada pasien.